今、情報漏洩事件が相次いでいます。一部の報道によると、AIの台頭によってハッキングの処理速度が上がったり、そもそもハッキングの自動化が進んでいるかのような表現を用いていますけれども、明らかにいくつかの話がゴッチャになっています。まずは話を整理する必要がありましょう。
例えばPHPを導入しているWEBサーバにおいて、致命的な脆弱性が存在する事がIPA(独立行政法人情報処理推進機構)から発表されました。PHP2Shellと云われるこのバグは、ある処理パターンでメモリーリークを誘発すると、認証を経ずとも誰でも任意のプログラムをサーバ上で実行出来てしまうもの。ここを突けば、ハッカーは管理パスワードを知らなくても、悪意のあるプログラムを自由に動かす事が可能になります。管理者IDを乗っ取ったと同じ事が出来るのです。
PHPはWEBアプリケーション用の開発プラットフォームなのですが、いくつかの系統が存在します。今回のPHP2Shellのバグを含んでいるのは、PHP8.2系(8.2.35未満)、PHP8.3系(8.3.36未満)、PHP8.4系(8.4.27未満)、PHP8.5系(8.5.12未満)で、これを最新版になるようパッチを当てれば(バージョンアップモジュールをインストールすれば)、このバグは修正され、脆弱性は回避出来ます。
パッチを当てるのは簡単なのですが、1.サーバの管理担当者の退職などによりこうした更新モジュールを誰が処理するのか分からない状態になっているサーバが存在する事(管理者不在)、2.そもそもサポート終了しているPHP8.1系以下のバージョンを使い続けていて修正パッチを当てる事が出来ない古いサーバが存在する事(サポート終了バージョンの使用)、の二つの大問題が今回の大混乱を生んだ訳です。
こうした既知のバグを利用したハッキングは、AIを利用して対象サーバを探し、更に乗っ取りまでの攻撃を自動化する事が比較的容易ですので、対応が遅れたサーバが狙われ、そこいら中で情報漏洩事件が発生しているという訳です。いわゆるNディ攻撃と云われる手法ですね。
同時期にGMOお名前ドットコムデスクトップクラウドで、大規模なハッキング事故が発生したのをご存じでしょう。これは全自動でFX取引を行なう為に、サーバ上に構築した仮想Windowsマシン上で、MetaTrader5などのソフトウエアを24時間稼働させ、ユーザはその仮想マシンを遠隔操作(リモートデスクトップ)で操作するというサービス。要は仮想Windousマシンの貸し出し業という訳です。FX取引はこの仮想マシンから証券会社のサーバに接続して自動で売り買いを行ないますので、証券口座のアカウント情報も全てこの仮想Windowsマシンに保存されていました。
本来は自分のPCを直接、証券会社のサーバに接続すれば良いのですが、自分のPCがダウンしたり、ウィルスに感染して乗っ取られたりするリスクを回避する為に、GMOは、高セキュリティなWindowsリモートデスクトップ環境をレンタルするという商売を始めた訳です。
この仮想Windowsへの接続には、比較的安全な、暗号化認証が用いられていた訳ですが、GMOはシステム設計上、3つの重大なミスを犯していました。一つ目は、貸し出した仮想Windows全てにログオン出来るスーパーユーザを作り、GMO社内セグメントから一括管理出来るようにしていた事。二つ目はユーザ用の接続ルータの他にGMO社員のリモートワーク用のVPNルータを用意し、スーパーユーザもリモート勤務可能にしていた事。三つ目は折角リモートデスクトップを使って仮想Windowsとは遠隔操作のみで接続させて感染リスクを排除する筈だったのに、仮想WindowsとユーザのPCとの間で共有ドライブを設定した事。
ハッカーはスーパーユーザのアカウントを奪取し、GMO社員のリモートワーク用のVPNルータからログオンし、全仮想Windowsを乗っ取ったという訳。更に仮想WindowsとユーザのPCとの共有ドライブに悪意のあるプログラムをコピーする事で、一部のユーザPCの乗っ取りにも成功しました。安全な筈のリモートデスクトップ経由で、よりによってウィルスが送り込まれたのです。
こうしたハッキングの為には、GMO社員のリモートワーク用のVPNルータの存在や、GMO社内セグメントの機器構成や、スーパーユーザを含めた社内のアクセス権限について知っている必要があります。こうしたハッキングには、GMO社員に偽のメールを出し、リンクを踏ませて、社員のアカウントを奪って内部構成を探ったり、実際にGMO社員に聞き込みを行なったり、ゴミを漁って設定に関する情報を探したり、社員を買収して聞き出したりといった、泥臭い作業が必要ですから、AIに頼んでポイという訳にはいきません。GMOの一件と、PHPの脆弱性を突いた単純なWEBサーバへの攻撃とは、全然違うレベルのお話なのです。
しかし記者会見で、GMOの社長は、AIの台頭がさも今回の不祥事の原因であるかのような発言をし、自分たちの設計ミス構成ミス管理ミスを棚に上げて、日本政府に能動的サイバー防御の要請を出したり、そもそも2年も前からシステムの構成が脆弱性を抱えている件を指摘されていた事を役員は知らなかったと云ったり、もう滅茶苦茶もいいところ。
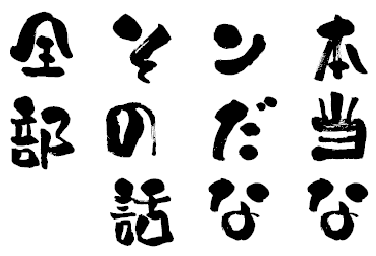
本当なンだなその話全部。
倉本聰著「風のガーデン」(理論社)からのお言葉です。GMOのサーバ構成を請け負ったベンダーは、当然このままでは事故が起こる事をとっくの昔にGMOに伝えたでしょう。こうした伝達は普通は担当者にメールするといったレベルではなく、会社対会社で文書で差し入れる筈。一般的に互いの顧問弁護士を通してやりとりを行なうモノなのです。システムの不具合による損失額を予想すれば、当然の事でしょう。これを社長を含む役員が知らなかったなんて、そんなことある筈無いじゃないですか!
PHPの脆弱性の件にかこつけて、さもAIの台頭のせいにしていますが、これは明らかに大量の仮想Windowsのメンテナンス費用を安く済ませる為に、ベンダーからの指摘に経営陣が目を瞑った結果でしょう。はてさてGMOはこの落とし前、どのようにつけるつもりなのかしらん。
【来週をお楽しみに】
「今週のお言葉」の目次に戻る
「やすなべの目次に戻る」